
Outsourcing transfronterizo y RGPD: mapa de datos, SCC y acceso desde fuera del EEE
Que el proveedor esté en la UE no demuestra que los datos permanezcan en el EEE. Revisa nube, soporte, copias, subencargados y mecanismo de transferencia.
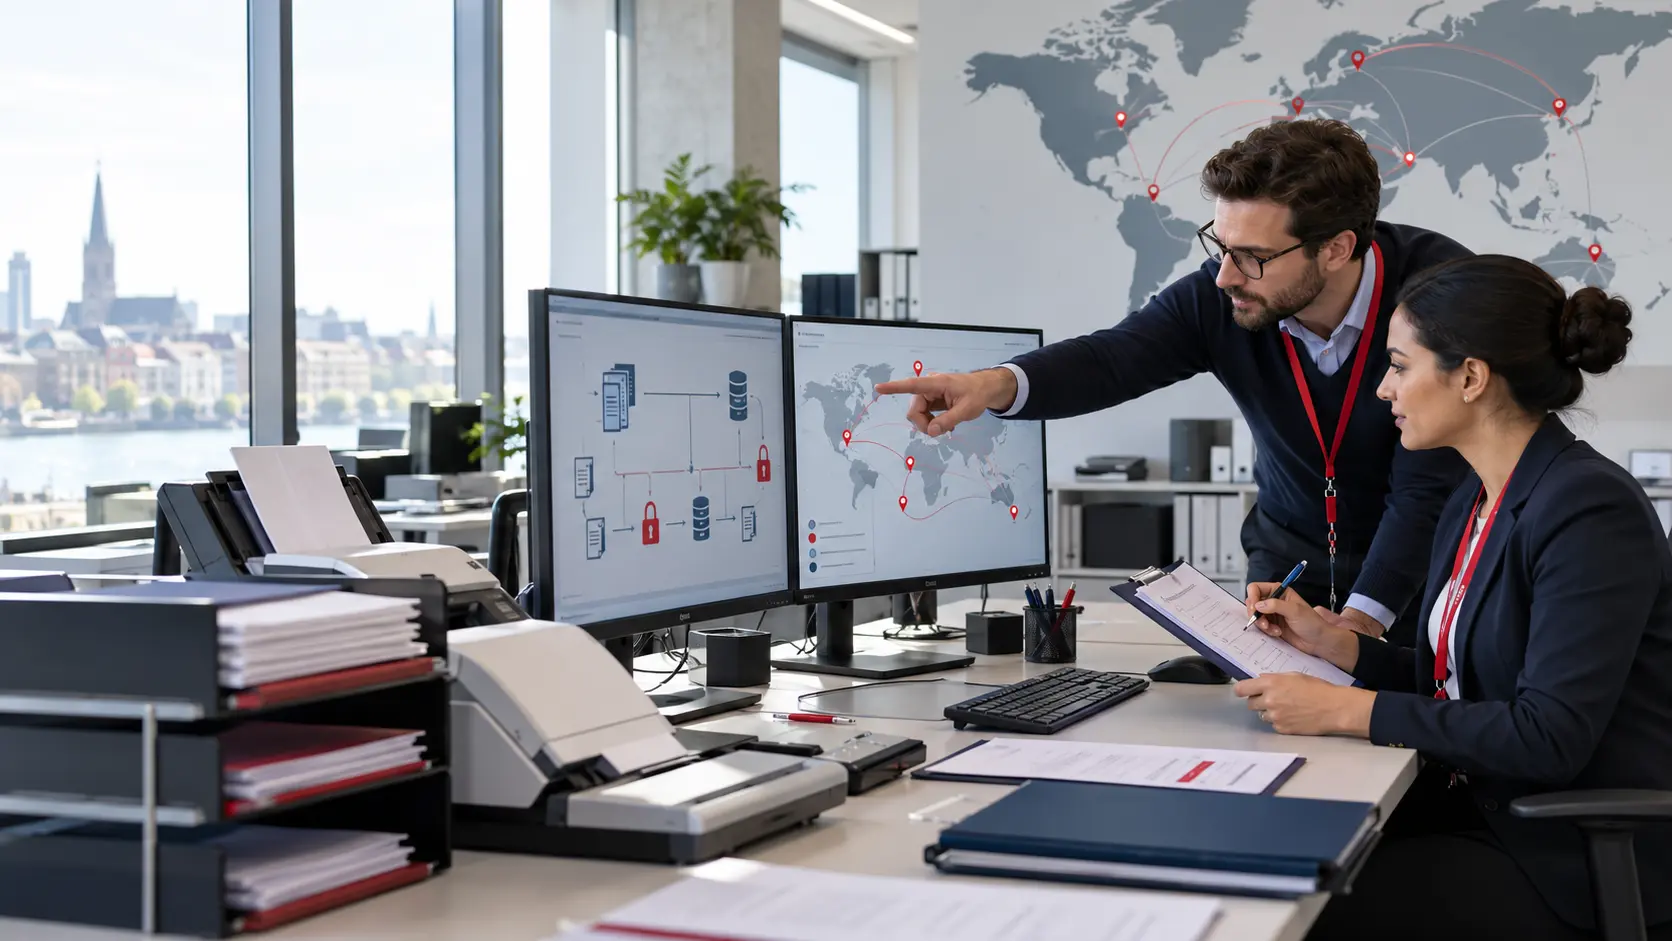
Un proceso externalizado puede parecer local aunque sus datos viajen mucho más lejos. El cliente envía un archivo a un proveedor establecido en la UE, pero el servicio utiliza una nube global, las copias se replican entre regiones y el soporte nocturno se presta desde fuera del Espacio Económico Europeo. El contrato nombra a un proveedor; el flujo real puede incluir varios países y entidades.
El capítulo V del RGPD exige que la protección acompañe a los datos personales enviados a un tercer país u organización internacional. No basta con comprobar el domicilio social del proveedor. Hay que saber dónde se almacenan los datos, desde dónde pueden consultarse, quién presta soporte y dónde se guardan copias, exportaciones y registros.
Empieza por el mapa real de datos
Incluye todo el ciclo: entrada, validación, producción, informe, reclamación, archivo y borrado. En correspondencia empresarial puede haber base de direcciones, documento fuente, imagen de impresión, lista de producción, justificante, escaneo de devolución e informe. Cada elemento puede tener ubicación y conservación distintas.
| Pregunta | Qué determinar | Prueba |
|---|---|---|
| ¿Dónde? | producción, nube, copia, archivo, pruebas | regiones y ubicaciones aprobadas |
| ¿Quién? | proveedor, subencargado, administrador, soporte | registro actualizado de destinatarios |
| ¿Cómo? | envío, réplica, acceso remoto, exportación, consulta | diagrama de flujo y permisos |
| ¿Con qué base? | EEE, adecuación, SCC u otro instrumento | contrato y registro de transferencia |
| ¿Durante cuánto? | producción, reclamaciones, registros y copias | matriz de conservación |
El EDPB sitúa el inventario de transferencias como primer paso. El acceso desde un tercer país a datos almacenados en Europa también puede requerir análisis. “Los servidores están en la UE” no responde a todo.
EEE, país adecuado y otro tercer país son situaciones diferentes
- Tratamiento en el EEE. El capítulo V no añade un mecanismo de transferencia, pero siguen vigentes el artículo 28, la seguridad, la minimización y el control de subencargados.
- País con decisión de adecuación de la Comisión. Los datos pueden fluir sin otro instrumento del artículo 46, aunque deben cumplirse las demás obligaciones y verificarse el alcance exacto de la decisión.
- Otro tercer país. Normalmente se requiere una garantía del artículo 46, como las SCC, y evaluar si ofrece en la práctica una protección esencialmente equivalente.
Las excepciones del artículo 49 no deben convertirse en la base habitual de un outsourcing regular. Se aplican a situaciones específicas y se interpretan estrictamente.
Las SCC inician el control, no lo completan automáticamente
Las Cláusulas Contractuales Tipo de 2021 contienen módulos para distintas relaciones, incluido responsable-responsable y responsable-encargado. Hay que elegir el módulo correcto, completar los anexos con categorías, finalidad, destinatarios y medidas concretas, y cubrir a los subencargados posteriores.
Firmar una plantilla vacía no basta. La evaluación de impacto de la transferencia debe comparar el derecho y la práctica del destino con los datos, el modelo de acceso y las salvaguardas reales. Si el instrumento no basta, se necesitan medidas complementarias. Si no puede lograrse la protección exigida, la transferencia no debe iniciarse o debe suspenderse.
Las medidas complementarias deben encajar con el riesgo real
- Cifrado. Comprueba quién controla las claves y si el destinatario necesita los datos en claro.
- Seudonimización. Separa identificadores y contenido cuando la tarea pueda realizarse sin identidad completa.
- Minimización. No transfieras todo el archivo si basta un lote o pocos campos.
- Control de acceso. Acceso temporal, funciones, MFA, registro de sesiones y revocación rápida aportan más que una promesa general de confidencialidad.
- Separación del proceso. Mantén la etapa sensible en el EEE y envía fuera solo la parte que no requiera datos identificativos.
Una medida técnica funciona únicamente si encaja con la operación. El cifrado en reposo ayuda poco si el equipo extranjero debe leer diariamente cada documento en claro.
Ocho cláusulas necesarias en el contrato
- categorías de datos y operaciones por país;
- ubicaciones autorizadas y procedimiento de cambio;
- registro de subencargados y plazo de oposición;
- mecanismo de cada transferencia y obligación de actualizarlo;
- medidas técnicas y organizativas, incluida la gestión de claves;
- gestión de solicitudes de autoridades cuando pueda notificarse legalmente;
- derechos de información, auditoría y obtención de pruebas;
- devolución, portabilidad y borrado al cambiar o terminar el servicio.
Relaciona estas cláusulas con el control de subencargados y la matriz de conservación. Gestionan riesgos distintos, pero deben utilizar el mismo mapa del proceso.
Revisión práctica en 30 días
- Reúne contratos, listas de subencargados y regiones de nube.
- Mapea datos desde la entrada hasta el borrado, incluidas copias, pruebas y soporte.
- Marca EEE, países adecuados y demás destinos.
- Asigna mecanismo y propietario empresarial a cada transferencia.
- Completa SCC y TIA documentada donde corresponda.
- Elige medidas adicionales y pruébalas con un acceso real.
- Elimina rutas, cuentas, exportaciones y réplicas innecesarias.
- Fija revisión trimestral y control antes de cada cambio de proveedor o región.
BackOffice Outsourcing trabaja con procesos como la gestión de correspondencia, impresión, ensobrado, circuitos documentales y determinadas actividades de back office. La ubicación y el modelo deben acordarse para cada alcance concreto. Habla con nosotros sobre flujos, evidencias y un piloto controlado.
Fuentes
- Reglamento (UE) 2016/679 - RGPD, capítulo V y artículo 28
- Comisión Europea, reglas sobre transferencias internacionales
- Comisión Europea, Cláusulas Contractuales Tipo
- EDPB, Recomendaciones 01/2020, versión 2.0
Preguntas frecuentes
¿Un servidor en la UE significa que no hay transferencias fuera del EEE?
No necesariamente. Hay que revisar acceso remoto, soporte, subencargados, réplicas, copias y exportaciones. La ubicación del servidor principal no describe todo el proceso.
¿Las SCC bastan en todos los casos?
No. Exigen módulo correcto, anexos exactos, evaluación del contexto y, cuando sea necesario, medidas complementarias eficaces.
¿Una transferencia a un país adecuado necesita SCC?
Normalmente no dentro del alcance de una decisión vigente. Siguen aplicándose las demás obligaciones y debe verificarse que el destinatario y la transferencia estén cubiertos.
¿Cada cuánto se actualiza el mapa?
Antes del inicio, tras cambios de sistema, región, subencargado o soporte, y periódicamente: en la práctica al menos una vez al año y con mayor frecuencia en procesos de alto riesgo.